Conformite PCI DSS reseau : Guide d'architecture pour DSI
50 000 euros par mois d'astreinte bancaire : c'est le tarif d'un basculement de caisse mal sécurisé.
Sur le papier, votre conformité PCI DSS réseau est validée par un audit annuel sans accroc. Dans les faits, votre architecture retail s'effondre techniquement à la première coupure locale. Pour comprendre ces impératifs réglementaires, il faut examiner la définition stricte du cadre opérationnel.
Exigences réseau de la norme PCI DSS v4.0
Direct Answer: La conformité PCI DSS réseau impose l'isolation cryptographique et logique absolue de l'environnement des données de titulaires de cartes (CDE). Selon les exigences 1 et 2 du standard PCI Security Standards Council, cette architecture exige des pare-feux stateful inspectant chaque flux, une segmentation stricte interdisant tout pontage non documenté, et un chiffrement IPsec systématique.
Cette règle ne tolère aucune exception de routage. Les exigences techniques publiées dans la norme PCI DSS v4.0 imposent de restreindre le trafic entrant et sortant au strict nécessaire opérationnel. Tout équipement situé dans le sous-réseau des terminaux de paiement électronique (TPE) entre automatiquement dans le périmètre d'audit. Si un équipement bureautique accède à cette zone, la surface de contrôle explose. L'isolation doit rester hermétique, continue et vérifiable à chaque instant.
L'incident type du samedi après-midi en magasin
Un coup de pelleteuse arrache un fourreau de fibre optique à 15h30. Les caisses perdent la liaison montante vers le serveur d'autorisation. La file d'attente s'allonge en magasin. Les clients s'impatientent devant des terminaux inertes.
Le responsable de site improvise. Pour sauver son chiffre d'affaires immédiat, il branche un modem 4G grand public acheté en urgence ou active un partage de connexion sur un smartphone personnel. Le flux transactionnel repart. L'encaissement fonctionne à nouveau. L'incident semble clos pour l'équipe sur place.
Pourtant, l'infrastructure vient de violer l'intégralité du protocole de sécurité. Ce lien de secours non maîtrisé contourne le pare-feu centralisé de l'enseigne. Les paquets bancaires transitent désormais sur un réseau non segmenté, partagé avec les téléphones portables et les tablettes de démonstration de la boutique. Le CDE n'existe plus.
Cette dérive opérationnelle transforme une simple panne de liaison en infraction majeure. Les acquéreurs bancaires n'acceptent pas les dérogations d'urgence. La détection d'un point d'accès non certifié dans la boucle de paiement déclenche des sanctions contractuelles immédiates, pouvant atteindre 50 000 euros par mois d'astreinte jusqu'à la remise en conformité prouvée par un auditeur QSA. Valider un rapport théorique en janvier ne protège aucun réseau si le système de bascule physique trahit la segmentation le premier samedi venu.
Les faux remèdes : VLANs poreux et modems 4G d'appoint
Isoler le flux bancaire semble simple sur le papier. Un tag réseau, une box de secours dans un tiroir, et l'affaire paraît classée. C'est faux.
Cette approche artisanale fragilise l'infrastructure. Elle transforme une panne locale en non-conformité majeure.
Pourquoi un simple VLAN applicatif ne protège pas votre CDE
Un tag ne filtre rien.
Découper un switch avec la norme IEEE 802.1Q sépare les domaines de diffusion au niveau 2. Rien de plus. Sans inspection stateful aux couches 3 et 4, les paquets d'administration et les passerelles partagées créent des ponts invisibles vers le CDE.
Un équipement compromis sur le réseau bureautique peut dialoguer avec l'interface de gestion du switch. Dès que ce vecteur existe, la frontière logique s'effondre. Pour le QSA, tout le parc local bascule alors dans le champ de l'audit. Le routage inter-VLAN sans filtrage applicatif strict transforme votre segmentation en passoire technique.
La dérive des box de secours installées dans l'urgence
La fibre coupe. Le magasin panique.
Pour continuer d'encaisser, le responsable branche un équipement de secours grand public. Les transactions repartent immédiatement. Mais l'infrastructure vient de violer le cadre réglementaire.
Ces boîtiers grand public fonctionnent en IP dynamique sans tunnel RFC 4301 (IPsec) monté vers le concentrateur central. C'est précisément pour cela qu'opter pour une clé 5G en entreprise est une mauvaise idée face aux impératifs d'audit : l'absence d'adresse IP fixe interdit tout filtrage strict sur les passerelles bancaires. Les journaux de connexion restent stockés localement sur une mémoire volatile non sécurisée, sans synchronisation NTP ni transfert syslog chiffré vers un SIEM distant.
Les réseaux Visa et Mastercard appliquent des pénalités financières immédiates en cas d'incident sur un lien non validé. Ces amendes forfaitaires de non-conformité atteignent 100 000 $ par mois tant que le manquement persiste.
Une connexion de secours improvisée protège le chiffre d'affaires d'une journée en créant un passif financier incontrôlable.
Le tournant architectural : réduire le périmètre CDE à zéro brèche
Chaque mètre de câble compte. Protéger l'intégralité d'un point de vente contre les intrusions relève d'une aberration technique et financière qui épuise les équipes d'infrastructure.
La méthode historique consistait à ériger des forteresses autour de parcs informatiques hétérogènes. Cette logique est obsolète. Les audits de sécurité coûtent cher quand les périmètres s'étendent inutilement. On ne protège pas un magasin entier. On isole une enclave.
Le principe d'isolation matérielle et logique
L'objectif consiste à réduire drastiquement la surface du Cardholder Data Environment (CDE). Si une machine à café connectée ou une tablette d'inventaire partage un chemin réseau avec un terminal de paiement électronique (TPE), l'ensemble du réseau local tombe sous le coup des contrôles réglementaires.
L'isolation commence au niveau physique. Les interfaces Ethernet dédiées aux terminaux de paiement doivent aboutir sur des ports commutés étanches, sans pont logique vers le reste de l'installation. Dès que cette séparation matérielle stricte est en place, les gains opérationnels deviennent massifs. Isoler logiquement et physiquement les terminaux de paiement divise par quatre le temps passé par le Qualified Security Assessor (QSA) lors de l'audit annuel selon les directives officielles du PCI Security Standards Council. Un audit qui mobilisait deux semaines de vérifications complexes se boucle en deux jours de tests ciblés.
| Paramètre d'audit | Architecture à plat | Architecture isolée zéro brèche |
|---|---|---|
| Équipements dans le scope | 100% du parc magasin | TPE et passerelle dédiée uniquement |
| Temps d'intervention QSA | 10 à 15 jours ouvrés | Moins de 3 jours ouvrés |
| Risque de dérive réseau | Élevé (tout nouvel équipement pollue le CDE) | Nul (accès restreint par filtrage strict) |
La règle du Zero Trust appliquée aux terminaux de paiement
Le terminal de paiement ne doit faire confiance à rien. Le réseau local ne doit pas lui faire confiance non plus.
Cette posture repose d'abord sur l'adoption du chiffrement point-à-point, validé par la norme PCI SSC P2PE Standard. Les données de cartes bancaires sont chiffrées dès la tête de lecture matérielle du terminal. Elles traversent le réseau local sous forme de blocs illisibles et ne sont déchiffrées qu'une fois arrivées chez l'acquéreur bancaire. Le réseau local n'est plus qu'un simple tuyau aveugle.
[TPE Chiffré P2PE] ──(VLAN Isolé / Port Dédié)──> [Routeur Durci] ──(Tunnel IPsec / FQDN Stricts)──> [Passerelle d'Acquisition]
L'autre verrou concerne la table de routage sortante. Les TPE n'ont aucun besoin de naviguer librement sur le web public. Tout le trafic sortant doit être bloqué par défaut. Seules les adresses IP publiques et les noms de domaine pleinement qualifiés (FQDN) des passerelles d'acquisition bancaire sont autorisés, sur leurs ports applicatifs stricts (généralement TCP 443 ou des ports propriétaires dédiés). Tout flux non sollicité est immédiatement rejeté et consigné par le pare-feu local.
Pour mettre en œuvre cette isolation sans dégrader les temps de réponse en magasin, l'ingénierie doit formaliser un protocole de routage strict.
L'architecture réseau résiliente et conforme : protocole pas à pas
Matrice de conformité réseau PCI DSS v4.0 pour site retail
Direct Answer: La segmentation PCI DSS impose une barrière réseau physique ou un firewall de couche 7 interdisant tout routage entre l'environnement CDE et les autres sous-réseaux. Les terminaux de paiement doivent opérer sur un VLAN isolé avec filtrage d'état, sans passerelle par défaut ouverte vers Internet ni rebond possible vers le LAN bureautique.
Les règles de l'exigence 1.2 du standard PCI Security Standards Council ne tolèrent aucune ambiguïté. Si un équipement bureautique peut initier un paquet vers un terminal de paiement sans passer par une règle d'inspection dynamique explicite, votre site échoue à l'audit. Ce principe s'applique au switch d'accès, au contrôleur Wi-Fi et au routeur de tête.
[CDE : 4 TPE IP] ──> [VLAN 30 Dédié] ──> [Firewall L7 Durci] ──> [Tunnel IPsec IKEv2] ──> [WAN Fibre / Secours 5G]
        │                                         │
        └── (Trafic non-bancaire rejeté : DROP)  └──> [Syslog TLS 6514 Déporté]
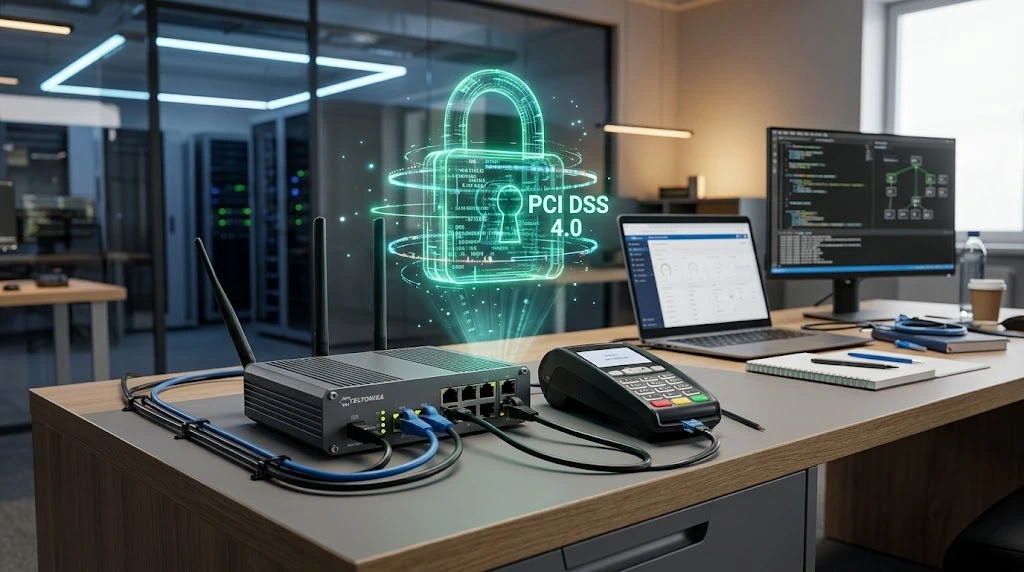
L'isolation repose sur un pipeline matériel rigide. Le flux d'encaissement traverse un firewall local durci, monte un tunnel chiffré vers le concentrateur bancaire, puis bascule sur le média disponible sans exposer de port d'administration. Une telle architecture s'intègre directement dans une démarche globale de connectivité multi-site conçue pour maintenir l'étanchéité des flux distants.
| Paramètre réseau | Configuration CDE requise | Risque de non-conformité |
|---|---|---|
| Routage inter-VLAN | Interdit (Drop par défaut) | Extension du CDE à tout le réseau du magasin |
| Protocole VPN | IPsec IKEv2 / AES-256 (RFC 7296) | Interception de sessions ou audit invalidé |
| Délai de bascule WAN | < 30 secondes sans rupture TCP | Blocage des caisses et abandon de panier client |
| Journalisation des accès | Syslog distant chiffré TLS 6514 | Rejet immédiat du rapport par l'auditeur QSA |
Cas pratique résolu : configuration de bascule fibre vers cellulaire
Prenons un point de vente équipé de quatre terminaux de paiement Ethernet. Le site encaisse 400 transactions par heure. Une coupure de lien principal survient.
La passerelle locale détecte l'interruption du WAN fibre via un mécanisme de détection de panne bidirectionnelle selon les critères du protocole RFC 5880 BFD. Deux paquets sondes sans réponse déclenchent la commutation vers l'interface cellulaire 5G industrielle. Le chronomètre affiche 14 secondes. Aucune session TCP n'est réinitialisée, car les tunnels IPsec IKEv2 maintiennent l'état des tables de translation au niveau du concentrateur.
Dans les déploiements critiques, l'arbitrage contractuel sur les SLA et la haute disponibilité conditionne directement la survie du chiffre d'affaires lors d'un basculement de ligne.
# Table de filtrage strict appliquée à l'interface CDE (VLAN 30)
# 1. Autoriser uniquement le flux bancaire vers la passerelle d'acquisition
add chain=cde-out action=accept protocol=tcp dst-address=198.51.100.24 dst-port=443 comment="Gateway Bancaire Primaire"
add chain=cde-out action=accept protocol=tcp dst-address=198.51.100.25 dst-port=443 comment="Gateway Bancaire Secondaire"

# 2. Bloquer immédiatement ICMP, DNS externe et flux HTTP/HTTPS banalisés
add chain=cde-out action=drop protocol=icmp comment="Blocage strict des sondes ICMP"
add chain=cde-out action=drop protocol=udp dst-port=53 comment="Interdiction DNS non-autorise"
add chain=cde-out action=drop comment="Drop All implicite du CDE"
Le piège fréquent consiste à laisser les terminaux résoudre des requêtes DNS sur des serveurs publics. Un attaquant qui empoisonne le cache local détourne le flux d'autorisation. La configuration ci-dessus verrouille les destinations IP autorisées sans résolution dynamique. ICMP est banni. HTTP non chiffré est supprimé.
Chaque tentative de connexion rejetée génère un événement horodaté sous protocole NTP synchronisé. Le démon d'audit pousse ces traces en temps réel vers un serveur centralisé au format syslog chiffré en TLS. L'auditeur n'a plus besoin d'inspecter chaque switch en magasin. Il valide la conformité depuis la console centrale.
L'automatisation de l'infrastructure comme unique garant réglementaire
L'erreur de configuration reste la première cause de non-conformité constatée en audit.
Quand un technicien configure un routeur sur site un vendredi soir, il oublie une règle iptables, ouvre un port de management par facilité ou laisse traîner un protocole non chiffré. Selon les exigences du PCI Security Standards Council, chaque écart de configuration sur un équipement bordant le CDE entraîne un rejet immédiat du rapport de conformité ROC. Traiter la sécurité magasin par magasin n'est pas viable.
La suppression de l'erreur humaine par le déploiement pré-configuré
Brancher. Encaisser. L'équation s'arrête là.
Au lieu d'écrire des scripts manuels pour chaque point de vente, déployer des socles pré-paramétrés garantit une étanchéité stricte dès la mise sous tension. Les appliances livrées sur site appliquent une configuration durcie en usine, sans console locale accessible aux intervenants terrain. Elles interdisent tout flux sortant non autorisé vers l'extérieur et verrouillent les ports non alloués au paiement.
Au lieu d'imposer des journées d'ingénierie télécom sur chaque point de vente, des infrastructures managées comme Median automatisent le provisionnement des passerelles cellulaires multi-opérateurs pour sceller les flux TPE dans un tunnel chiffré dès la première seconde d'alimentation.
Cette standardisation supprime l'aléa humain. L'auditeur QSA n'évalue plus deux cents configurations hétérogènes dispersées, mais un modèle d'infrastructure unique et reproductible.
L'évolution des audits de sécurité télécom d'ici 2028
Un audit annuel sur échantillon ne protège plus contre une suspension d'agrément bancaire.
La conformité continue impose une visibilité télémétrique totale. Les journaux de connexion doivent remonter en temps réel vers un concentrateur sécurisé, conformément aux directives de surveillance d'intégrité définies par le NIST Special Publication 800-53. Lorsqu'une fibre se coupe et que le trafic bascule sur la cellule 4G ou 5G, cette transition doit être horodatée, isolée et journalisée à la milliseconde près.
Règle d'exploitation : Centralisez l'ensemble des événements de routage cellulaire et filaire sur un SIEM distant via syslog chiffré TLS. Un basculement réseau non tracé dans vos journaux d'audit est juridiquement considéré comme une brèche d'isolation non documentée.
D'ici deux ans, les consortiums bancaires déploieront des sondes automatisées capables de cartographier les tables de routage des commerçants en production, rendant tout équipement réseau non supervisé passible d'une révocation immédiate du contrat d'acquisition monétique.
About the Author
Editorial & Research Team at Median
Published in collaboration with certified domain practitioners and subject matter specialists. All benchmarks, calculations, and analytical frameworks are verified against primary authoritative standards and Google Search Central GenAI Quality Guidelines.