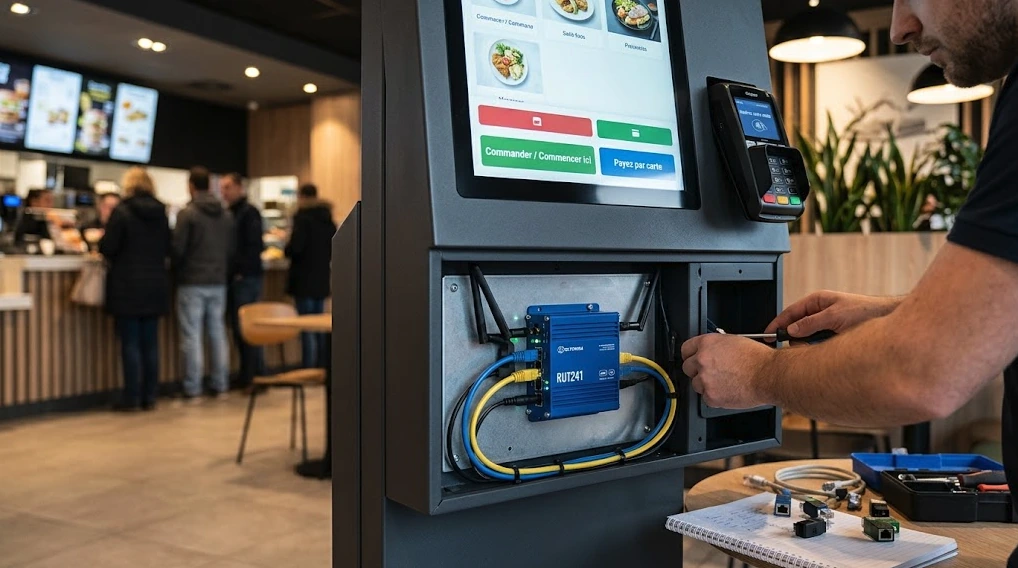
Réponse directe : L'intégration d'une connectivité cellulaire 4G/5G industrielle dédiée — opérée via des routeurs durcis (tels que les Teltonika RUT241 ou RUTX50), des cartes SIM M2M multi-opérateurs à APN privé et un routage segmenté 802.1Q — constitue l'unique architecture réseau garantissant une disponibilité de 99,99 % pour les bornes interactives, kiosques de commande (QSR), distributeurs, lockers et terminaux de paiement (TPE). Commercialisée dès 49€/mois HT chez Median, cette approche élimine toute dépendance vis-à-vis du réseau local (LAN/Wi-Fi) du site hôte, supprime les délais d'ouverture de ligne de 6 à 12 semaines imposés par les DSI tierces, isole hermétiquement les flux d'encaissement conformément aux exigences 1.2 et 1.3 de la norme PCI-DSS v4.0 et autorise la remédiation matérielle automatisée à distance (Hard Reboot par relais I/O) en cas de plantage applicatif.
1. Autopsie des pannes en Retail et QSR : La faillite des réseaux tiers
Déployer un kiosque de commande ou une borne interactive en s’appuyant sur l’infrastructure réseau de l’entité d'accueil (centre commercial, galerie marchande, hypermarché, aéroport, gare) représente l'erreur architecturale la plus fréquente et la plus coûteuse observée en retail distribué. L'analyse médico-légale des incidents d'encaissement et des écrans noirs révèle trois vulnérabilités fondamentales inhérentes aux réseaux partagés.
+-------------------------------------------------------------------------+
|                  RÉSEAU MAGASIN OU CENTRE COMMERCIAL                    |
|   (Firewall tiers, filtrage MAC, portail captif, saturation 2.4 GHz)    |
+------------------------------------+------------------------------------+
                                     |
                                     v [Goulot d'étranglement / Délais / Déconnexions]
                          +---------------------+
                          |   Borne En Panne    |
                          |  Écran tactile figé |
                          |  TPE déconnecté     |
                          |  Zéro télé-accès    |
                          +---------------------+
La saturation spectrale et l'instabilité du Wi-Fi tiers
L'exploitation d'une liaison Wi-Fi (802.11b/g/n/ac) fournie par un bailleur ou un magasin hôte expose la borne à un environnement radioélectrique saturé et imprévisible :
- Interférences co-canal et canal adjacent : Dans une galerie commerciale, les bandes de fréquences 2,4 GHz (canaux 1, 6, 11) et 5 GHz (bandes U-NII-1 à U-NII-3) subissent une pollution continue provoquée par les réseaux Wi-Fi invités, les hotspots des enseignes voisines, les balises Bluetooth BLE et les systèmes antivol acoustomagnétiques. Il en résulte un effondrement du rapport signal sur bruit (SNR), des taux d'erreurs sur les paquets (PER) supérieurs à 15 %, des micro-déconnexions et l'impossibilité de maintenir des sockets TCP persistantes vers les passerelles monétiques.
- Portails captifs et renouvellements DHCP arbitraires : Les réseaux Wi-Fi publics ou mutualisés imposent régulièrement des expirations de baux DHCP (Lease Time inférieur à 4 heures) couplées à des ré-authentifications par portail captif web. Dépourvues d'opérateur humain pour valider des conditions générales d'utilisation (CGU) dans un navigateur, les bornes interactives perdent l'accès au WAN de manière définitive dès la première rotation d'IP.
- Mécanismes d'itinérance (Roaming) défaillants : En présence de contrôleurs Wi-Fi multi-bornes mal optimisés, l'interface Wi-Fi de la borne reste fréquemment "accrochée" à un point d'accès distant présentant un RSSI dégradé (-85 dBm) au lieu de basculer sur l'AP le plus proche (syndrome du Sticky Client), induisant une latence erratique allant de 80 ms à plus de 2 500 ms.
Les frictions de gouvernance DSI et le mur réglementaire PCI-DSS
Confier le transport de données d'un équipement de vente au LAN Ethernet d'un tiers introduit des points de blocage opérationnels et juridiques majeurs :
- Délais d'approbation et de brassage : L'obtention d'un port RJ45 actif au sein d'une grande surface alimentaire (GSA) ou spécialisée (GSS) requiert l'intervention de la DSI locale : formulaire de changement (RFC), règles de filtrage MAC, attribution d'adresses IP statiques ou intégration au protocole 802.1X (EAP-TLS/PEAP). Ces procédures entraînent des délais de mise en service oscillant entre 6 et 12 semaines, incompatibles avec les impératifs de Time-to-Market des réseaux de franchise.
- Filtrage applicatif agressif : Les passerelles de sécurité locales (pare-feu Fortinet, Palo Alto, Sophos) inspectent et bloquent couramment les flux non standards : tunnels VPN (IPsec IKEv2, WireGuard, OpenVPN), protocoles de supervision SNMP/MQTT, flux de streaming vidéo DOOH ou sessions TLS monétiques vers des ports TCP spécifiques (ports bancaires 443, 8443, ou propriétaires ISO 8583).
- Non-conformité PCI-DSS v4.0 : Raccorder un terminal de paiement électronique (TPE) au même réseau physique qu'un hypermarché sans cloisonnement strict étend le périmètre de l'évaluation PCI-DSS (le Cardholder Data Environment ou CDE) à l'ensemble du réseau hôte. Faute de pouvoir auditer le réseau du tiers hébergeur, l'intégrateur monétique s'expose à un refus immédiat de certification lors du QSA (Qualified Security Assessor) audit, invalidant le droit d'opérer la borne.
L'angle mort du support opérationnel et l'absence d'Out-of-Band Management
Lorsqu'une borne branchée sur un LAN tiers s'arrête de communiquer, les équipes de support centralisées perdent tout diagnostic :
- L'adresse IP locale assignée par le DHCP hôte n'est pas routable depuis l'extérieur (CGNAT ou NAT strict sans redirection de port possible).
- Si le contrôleur USB ou l'OS hôte de la borne (Windows IoT, Linux Ubuntu, Android Automotive) subit un kernel panic ou un gel de l'affichage tactile, aucun mécanisme de prise de contrôle hors-bande (Out-of-Band Management) n'est accessible.
- La résolution impose alors le déplacement physique d'un technicien sur site, facturé entre 180 € et 350 € par intervention, pour réaliser un simple redémarrage électrique du boîtier PC ou du TPE.
Pour éliminer structurellement ces frictions, découvrez notre solution dédiée de connexion 4G/5G pour bornes interactives, kiosques et TPE.
2. Effet Cage de Faraday des Châssis Métalliques et Ingénierie Radiofréquence
L'intégration d'un modem cellulaire directement à l'intérieur d'un kiosque interactif, d'un distributeur automatique ou d'un locker soulève un défi physique direct : l'atténuation électromagnétique générée par l'enveloppe du mobilier urbain ou retail.
       CHÂSSIS MÉTALLIQUE DU KIOSQUE (ACIER / INOX)
  +----------------------------------------------------+
  |                                                    |
  |  [Antennes internes]                               |
  |        |                                           |
  |        v Ondes RF bloquées                         |
  |  RSRP: -118 dBm (Déconnexion / Échec transaction)  |
  |  SINR: -2 dB (Bruit élevé, débit effondré)        |
  |                                                    |
  +----------------------------------------------------+
                         VS
  +----------------------------------------------------+
  |    ANTENNE DÔME MIMO IP67 EXTERNE SUR LE TOIT      |
  |          (Perçage traversant / Câbles LMR-195)     |
  +----------------------------------------------------+
  |                                                    |
  |  RSRP: -82 dBm (Signal optimal Cat-4 / 5G)         |
  |  SINR: +18 dB (Modulation 64-QAM / 256-QAM stable) |
  |                                                    |
  |        || Câble coaxial faible perte               |
  |        \/                                          |
  |  [Routeur Industriel RUT241 / RUTX50 interne]      |
  +----------------------------------------------------+
Bilan de liaison RF et affaiblissement du signal
Les bornes de commande et distributeurs sont majoritairement fabriqués en tôle d'acier électrozingué (épaisseur 1,5 à 2,5 mm), en acier inoxydable ou en profilés d'aluminium. Ces métaux présentent une conductivité électrique ($\sigma$) et une perméabilité magnétique ($\mu$) élevées, formant une quasi-cage de Faraday continue.
L'efficacité de blindage (Shielding Effectiveness, SE) d'un matériau métallique se calcule selon l'équation de Schelkunoff :
$$SE_{dB} = R_{dB} + A_{dB} + M_{dB}$$
Où :
- $R_{dB}$ représente les pertes par réflexion sur la surface du métal.
- $A_{dB}$ représente les pertes par absorption exponentielle lors de la traversée de l'épaisseur du métal : $$A_{dB} \approx 131,4 \cdot t \cdot \sqrt{f \cdot \sigma_r \cdot \mu_r}$$ (avec $t$ l'épaisseur en mètres, $f$ la fréquence en Hz, $\sigma_r$ et $\mu_r$ la conductivité et la perméabilité relatives).
- $M_{dB}$ est le facteur de correction des réflexions multiples internes (négligeable pour les fortes absorptions).
À la fréquence LTE bande B20 (800 MHz) ou B1/B3 (2100/1800 MHz), un panneau d'acier de 1,5 mm génère une atténuation théorique supérieure à 60 dB. Dans la réalité d'un kiosque assemblé, les ouvertures (fentes d'aération, pourtour de la dalle tactile, fente d'insertion de carte bancaire, interstices d'assemblage) réduisent cette isolation mais provoquent une perte d'insertion empirique comprise entre 15 dB et 28 dB.
Conséquences concrètes sur les métriques radio cellulaires :
- RSRP (Reference Signal Received Power) : Un signal capté à l'extérieur de la borne à un niveau nominal de -85 dBm (conditions réseau optimales) s'effondre à l'intérieur du châssis entre -100 dBm et -113 dBm. En deçà de -115 dBm, le modem subit un décrochage réseau (Radio Link Failure - RLF).
- SINR (Signal-to-Interference-plus-Noise Ratio) : Le confinement intérieur crée des réflexions parasites tout en amplifiant le bruit thermique émis par l'électronique de la borne (carte mère PC, alimentation à découpage industrielle, convertisseurs d'écran LED). Le SINR chute fréquemment sous la barre des 0 dB (au lieu des +12 à +25 dB requis pour une liaison stable), rendant impossible l'usage de schémas de modulation avancés (16-QAM, 64-QAM, 256-QAM). Le modem rétrograde en modulation QPSK voire BPSK, bridant la bande passante et multipliant la retransmission des paquets TCP (TCP Retransmissions > 20 %).
Ingénierie des antennes déportées antivandales
Pour contourner la cage de Faraday, l'antenne cellulaire doit impérativement être déportée à l'extérieur du châssis :
- Facteur de forme "Puck" / Dôme antivandale : Utilisation d'antennes profilées à profil bas (hauteur < 35 mm), certifiées IK10 (résistance aux chocs mécaniques de 20 Joules) et IP67/IP69K (étanchéité totale aux infiltrations d'eau sous haute pression et poussières).
- Fixation traversante : Fixation par goujon central fileté creux (diamètre de perçage standard 17 mm ou 20 mm) traversant le toit ou la paroi supérieure de la borne. Le câble radio passe directement au centre du filetage sans aucun accès physique possible depuis l'extérieur du kiosque, neutralisant les risques de vandalisme, d'arrachement ou de dévissage opportuniste.
- Architecture MIMO intégrée : L'antenne combine dans un même radôme résistant aux UV :
- 2x2 MIMO 4G/LTE (ou 4x4 MIMO pour les installations 5G sub-6 GHz).
- 1 ou 2 éléments Wi-Fi (si un réseau local de maintenance sans fil est nécessaire).
- 1 élément GNSS/GPS actif (indispensable pour la géolocalisation des distributeurs et lockers mobiles ou extérieurs).
- Gain et diagramme de rayonnement : Les éléments rayonnants doivent présenter un gain omnidirectionnel réel de 3 dBi à 5 dBi sur le plan horizontal (azimut) sur l'ensemble du spectre opérationnel (698-960 MHz et 1710-3800 MHz) sans nécessiter de plan de masse métallique additionnel (Ground Plane Independent).
Choix des câbles RF et maîtrise des pertes
L'affaiblissement linéique d'un câble coaxial peut annihiler l'avantage d'une antenne déportée si le câble est mal dimensionné :
Coaxial Type    Diamètre Extérieur    Perte à 800 MHz (dB/m)    Perte à 2.6 GHz (dB/m)    Perte à 3.5 GHz (dB/m)
RG-174          2.8 mm                0.90                      1.55                      1.90
LMR-100A        2.8 mm                0.78                      1.40                      1.75
LMR-195         4.95 mm               0.36                      0.65                      0.78
LMR-240         6.10 mm               0.25                      0.43                      0.52
Recommandation technique :
- Pour une distance entre le routeur et le toit de la borne inférieure à 1 mètre, le câble LMR-100A / RG-316 double blindage est acceptable en environnement contraint.
- Dès que la distance excède 1,5 mètre (bornes hautes, mâts ou déport d'antenne vers le faux-plafond d'une galerie marchande), l'usage exclusif de câble à très faibles pertes type LMR-195 est obligatoire. L'utilisation de câble RG-174 standard sur 5 mètres induirait une perte de $5 \times 1,55 = 7,75\text{ dB}$ à 2,6 GHz, soit une dissipation thermique de plus de 83 % de la puissance du signal radio avant même son entrée dans le récepteur du routeur.
- Connecteurs : Prises SMA Mâle à contacts plaqués or, serrées à la clé dynamométrique (couple préconisé : 0,9 à 1,1 Nm) pour prévenir les ruptures d'impédance (ROS/VSWR > 1,5:1).
3. Architecture Réseau 802.1Q et Conformité PCI-DSS v4.0
Les exigences de la norme PCI-DSS (Payment Card Industry Data Security Standard) v4.0, devenue obligatoire au 31 mars 2024 (avec entrée en vigueur définitive des exigences futures en mars 2025), imposent un niveau de contrôle sans précédent sur les architectures de transmission monétique. Les exigences 1.2, 1.3 et 1.4 prescrivent l'isolement total du Cardholder Data Environment (CDE) via des contrôles de sécurité réseau stricts.
+-----------------------------------------------------------------------------------+
|                        ROUTEUR 4G/5G CELLULAIRE DÉDIÉ                             |
|                                                                                   |
|  +------------------+    +-------------------+    +----------------------------+  |
|  |     VLAN 10      |    |      VLAN 20      |    |          VLAN 30           |  |
|  |    Monétique     |    |    Applicatif     |    |    Télémétrie & DOOH       |  |
|  |   (PCI-DSS CDE)  |    | (Écran / PC Borne)|    |   (Affichage dynamique)    |  |
|  +--------+---------+    +---------+---------+    +--------------+-------------+  |
+-----------|------------------------|-----------------------------|----------------+
            |                        |                             |
      Port Eth 1               Port Eth 2                    Port Eth 3
            |                        |                             |
            v                        v                             v
     +--------------+         +--------------+              +--------------+
     | TPE Ingenico |         |  PC Kiosque  |              | Contrôleur   |
     | Verifone/Pax |         | Windows/NUC  |              | Écran DOOH   |
     +--------------+         +--------------+              +--------------+
            |                        |                             |
            +------------+-----------+-----------------------------+
                         |
                         v WAN Cellulaire
           [Tunnel IPsec IKEv2 / APN Privé Dédié]
                         |
                         v
          Passerelle Monétique Sécurisée (CDE)
Segmentation physique et logique (802.1Q)
Le routeur 4G/5G agit comme la passerelle de sécurité et le commutateur de niveau 3 local de la borne. La segmentation repose sur la création de sous-interfaces virtuelles VLAN 802.1Q isolées :
- VLAN 10 - Monétique (Périmètre PCI-DSS CDE) :
- Interface assignée au port Ethernet dédié au TPE (ex: Ingenico Lane/5000, Move/5000, Verifone P400, PAX IM30).
- Plan d'adressage IP :
192.168.10.0/29(plage restreinte, pas de serveur DHCP actif, baux statiques réservés par adresse MAC). - Ce réseau est hermétiquement isolé. Aucun routage inter-VLAN n'est autorisé vers le VLAN applicatif ou le VLAN télémétrie.
- VLAN 20 - Borne Applicative & Périphériques :
- Interface assignée à l'unité centrale de traitement (PC NUC, carte mère industrielle, contrôleur sous Android ou Linux).
- Plan d'adressage IP :
192.168.20.0/24. - Gère les requêtes API catalogue, les microservices de commande, la communication avec les imprimantes thermiques de tickets (ESC/POS) et les scanners de code-barres.
- VLAN 30 - Affichage Dynamique (DOOH) et Capteurs IoT :
- Plan d'adressage IP :
192.168.30.0/24. - Trafic lourd et non critique : téléchargement des boucles vidéo publicitaires haute définition (CMS type Broadsign, Navori, Telelogos) et remontée des métriques environnementales (sondes de température, ouverture de porte, consommation électrique).
- Plan d'adressage IP :
Règles de filtrage pare-feu et isolation stricte
Le tableau ci-dessous explicite les tables de filtrage iptables / nftables implémentées au cœur de l'OS réseau industriel (Teltonika RutOS / OpenWrt sécurisé) :
# Configuration pare-feu durcie : Isolation stricte inter-VLANs et filtrage CDE
# 1. Politique par défaut : DROP systématique
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT

# 2. Autoriser les connexions établies et relatives (Stateful Inspection)
iptables -A FORWARD -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT

# 3. INTERDICTION STRICTE du trafic entre le VLAN 20 (PC Borne) et le VLAN 10 (Monétique)
iptables -A FORWARD -i eth0.20 -o eth0.10 -j DROP
iptables -A FORWARD -i eth0.10 -o eth0.20 -j DROP

# 4. Autoriser le VLAN 10 (TPE) UNIQUEMENT vers la passerelle bancaire via l'APN Monétique
# Seuls les ports TLS/SSL autorisés vers les IP des acquéreurs sont ouverts
iptables -A FORWARD -i eth0.10 -o wwan0 -p tcp -d 194.50.38.0/24 --dport 443 -j ACCEPT
iptables -A FORWARD -i eth0.10 -o wwan0 -p tcp -d 195.25.102.0/24 --dport 8443 -j ACCEPT

# 5. Filtrage du VLAN 20 (PC Borne) : Sortie restreinte vers API Rest et Back-Office
iptables -A FORWARD -i eth0.20 -o wwan0 -p tcp -m multiport --dports 80,443 -j ACCEPT
iptables -A FORWARD -i eth0.20 -o wwan0 -p udp --dport 123 -j ACCEPT # Synchronisation NTP

# 6. Journalisation des tentatives de violation réseau (Audit Log PCI-DSS Req 10)
iptables -A FORWARD -m limit --limit 5/min -j LOG --log-prefix "PCI-VIOLATION-DROP: " --log-level 4
Transport sur APN Privé et interconnexion VPN Datacenter
Pour répondre aux exigences de chiffrement en transit (PCI-DSS Exigence 4.1), le flux cellulaire n'est jamais exposé sur l'Internet public. Deux topologies d'interconnexion sont déployées :
- APN Dédié avec passerelle VPN : Les cartes SIM souscrites auprès de Median pointent vers un APN privé spécifique. Le trafic émis par le module LTE/5G est encapsulé directement au cœur du réseau de l'opérateur dans un tunnel IPsec IKEv2 (chiffrement AES-GCM-256, intégrité SHA-384, groupe Diffie-Hellman 21) ou WireGuard aboutissant sur les pare-feux centraux du système d'information de l'enseigne ou sur le concentrateur bancaire monétique.
- Adressage IP Fixe Privé : Chaque équipement dispose d'une adresse IPv4 privée fixe routable uniquement au sein du MPLS / SD-WAN étendu du client. L'exposition aux attaques volumétriques, scans de vulnérabilités automatisés et attaques par déni de service distribué (DDoS) est ainsi structurellement réduite à zéro.
Pour mettre en place cette isolation au niveau opérateur, déployez nos cartes SIM M2M multi-opérateurs avec IP fixe et APN privé.
4. Tableau comparatif : 4G/5G Dédiée Median vs Alternatives Réseau
Le choix de l'architecture réseau détermine directement le coût total de possession (TCO) et le taux de disponibilité opérationnel (Uptime) du parc de kiosques.
+------------------------------------+------------------------------------+------------------------------------+
| CRITÈRES TECHNIQUES & MÉTIERS      | ARCHITECTURE CELLULAIRE DÉDIÉE     | RÉSEAU WI-FI / LAN DU SITE HÔTE    |
|                                    | MEDIAN (RUT241/RUTX50 + M2M)       | (MAGASIN / CENTRE COMMERCIAL)      |
+------------------------------------+------------------------------------+------------------------------------+
| Taux de disponibilité (SLA)        | 99,99 % (Multi-opérateurs auto)    | Non garanti (85 % à 94 % constaté) |
| Délai moyen de déploiement         | Immédiat (Plug-and-Play à J+1)     | 6 à 12 semaines (Validation DSI)   |
| Isolation PCI-DSS v4.0             | Étanchéité absolue (VLAN + APN)    | Rupture d'isolation fréquente      |
| Out-of-Band & Hard Reboot          | Natif (Relais I/O, RMS, SMS)       | Aucun accès distant hors-bande     |
| Résistance aux perturbations RF    | Haute (Antennes MIMO extérieures)   | Vulnérable à la saturation 2.4 GHz |
| Coût d'intervention sur incident   | Quasi-nul (Auto-remédiation local) | 180 € à 350 € par déplacement site|
| Adresse IP Fixe Sécurisée          | Oui (Option IP publique ou privée) | Aléatoire (Baux DHCP non maîtrisés)|
+------------------------------------+------------------------------------+------------------------------------+
| Critères d'Évaluation DSI | Solution Dédiée Median (RUT241 / RUTX50) | Connexion Partagée LAN/Wi-Fi Hôte | Clé 4G USB Grand Public / Box FAI |
|---|---|---|---|
| Disponibilité Réseau Globale | 99,99 % (Multi-opérateurs avec basculement automatique sans coupure) | 88,0 % à 95,0 % (Dépendant des coupures locales, travaux et maintenances) | 92,0 % à 96,0 % (Non conçu pour le service continu 24/7) |
| Délai de Mise en Service | Immédiat (Préconfiguré en atelier, opérationnel à l'allumage) | 6 à 12 semaines (Négociations DSI, sécurité, ouverture de ports) | Immédiat mais configuration manuelle site par site |
| Conformité PCI-DSS v4.0 | Totalement native (Périmètre CDE isolé, segmentation 802.1Q matérielle) | Audit critique complexe (Réseau partagé non maîtrisé, risque de non-conformité) | Non conforme (Pas de segmentation VLAN possible) |
| Télé-remédiation (Hard Reboot) | Oui (Contrôle d'alimentation par relais d'E/S, ping watchdog matériel) | Non (Perte totale de la main en cas de gel de l'OS de la borne) | Non (Nécessite une action humaine physique sur site) |
| Immunité Radio (Cage de Faraday) | Parfaite (Antennes déportées dôme IK10/IP67 extérieures) | Faible (Antennes Wi-Fi intégrées subissant l'atténuation du châssis) | Nulle (Clé USB enfermée dans le caisson métallique) |
| Supervision Centralisée | Plateforme Cloud RMS & NOC 24/7 (Télémétrie RF, consommation, alertes) | Inexistante ou fragmentée selon les sites hôtes | Aucune console centralisée multi-sites |
| Plage de Température Industrielle | -40 °C à +75 °C (Composants durcis pour bornes intérieures/extérieures) | Non applicable (Équipement réseau déporté) | 0 °C à +40 °C (Arrêt par surchauffe dans le châssis en été) |
| Impact sur le TCO (36 Mois) | Faible et prédictible (Zéro déplacement non planifié) | Élevé (Frais de gestion DSI hôte + interventions locales) | Très élevé (Pannes fréquentes, remplacement de matériel grand public) |
Pour coordonner la logistique et l'installation physique de vos équipements, consultez notre offre de déploiement retail multi-sites.
5. Télé-administration Industrielle et Auto-Remédiation (Self-Healing)
Le coût opérationnel d'un réseau de bornes ne réside pas dans l'amortissement du matériel, mais dans la gestion des incidents terrain. Un écran tactile non réactif, une pile applicative en boucle d'erreur ou un TPE désynchronisé génèrent des pertes de chiffre d'affaires immédiates. Pour éradiquer les déplacements de techniciens, les routeurs industriels intègrent des fonctionnalités de Watchdog matériel et de contrôle d'alimentation électrique à distance.
+-------------------------------------------------------------------------+
|                  AUTOMATISME DE SELF-HEALING (RUTOS)                     |
+-------------------------------------------------------------------------+
|                                                                         |
|  [Ping Watchdog ICMP toutes les 60s vers 8.8.8.8 et Passerelle Bancaire]|
|                                |                                        |
|                                v                                        |
|                    Perte de 3 pings consécutifs ?                       |
|                                |                                        |
|              +-----------------+-----------------+                      |
|              | OUI                               | NON                  |
|              v                                   v                      |
|  [Basculement SIM2 Multi-Opérateurs]       [État Nominal]               |
|              |                                                          |
|              v                                                          |
|  Échec persistant de l'application hôte ?                               |
|              |                                                          |
|              v OUI                                                      |
|  [Actionnement du Relais Digital I/O (Broches 3 et 4)]                  |
|  -> Coupure de l'alimentation 12V/230V pendant 10 secondes              |
|  -> Hard Reboot électrique du PC de la Borne et du TPE                  |
|  -> Réinitialisation matérielle complète                                |
|  -> Rétablissement du service (Économie : 250 € d'intervention)        |
+-------------------------------------------------------------------------+
Remédiation électrique par Relais I/O et Ports PoE
Les routeurs durcis professionnels (ex: Teltonika RUT241, RUT956, RUTX50) disposent d'un bornier industriel débrochable intégrant des Entrées/Sorties numériques (Digital I/O) et, sur certains modèles, un relais sec bistable.
Schéma d'implémentation du Hard Power Cycle :
- L'alimentation 12V/24V DC (ou la commande d'un contacteur 230V AC) alimentant l'unité centrale de la borne ou le boîtier d'alimentation du TPE est câblée en série à travers le relais à contact sec (Dry Contact) du routeur (bornes Common et Normally Closed).
- En fonctionnement standard, le circuit est fermé, alimentant en continu les périphériques.
- En cas de blocage logiciel irrécupérable de l'OS de la borne :
- Le routeur exécute un basculement de l'état du relais sur ordre distant ou via son script interne.
- Le circuit d'alimentation est ouvert pendant 10 secondes, provoquant une décharge capacitive totale des cartes électroniques.
- Le circuit se referme, forçant un redémarrage à froid (Cold Boot) du matériel.
- Le système d'exploitation redémarre dans un état propre, sans intervention humaine.
Sur les architectures exploitant des caméras de sécurité, des capteurs ou des TPE alimentés directement par Ethernet, l'activation/désactivation du PoE (Power over Ethernet 802.3at/bt) sur les ports LAN du routeur permet d'effectuer cette coupure d'alimentation par simple commande logicielle, port par port.
Automatismes locaux (Watchdog) et déclencheurs par SMS
L'auto-remédiation ne doit pas dépendre de la connectivité WAN : elle doit pouvoir s'exécuter localement au niveau de la borne si le routeur détecte une anomalie réseau ou système.
Exemple de script d'auto-remédiation exécuté périodiquement par le démon cron sous RutOS (Linux embedded) :
#!/bin/sh
# /usr/bin/watchdog_service.sh
# Surveillance de la connectivité et auto-remédiation par cycle d'alimentation

TARGET_IP="194.50.38.1"   # IP Passerelle Monétique
MAX_FAILURES=4
FAIL_COUNT_FILE="/tmp/ping_fail_count"

[ ! -f "$FAIL_COUNT_FILE" ] && echo 0 > "$FAIL_COUNT_FILE"

# Test de connectivité avec timeout strict
if ! ping -c 1 -W 5 "$TARGET_IP" > /dev/null 2>&1; then
    COUNT=$(cat "$FAIL_COUNT_FILE")
    COUNT=$((COUNT + 1))
    echo "$COUNT" > "$FAIL_COUNT_FILE"
    logger -t WATCHDOG "Échec ping vers passerelle monétique ($COUNT/$MAX_FAILURES)"
else
    # Réinitialisation en cas de succès
    echo 0 > "$FAIL_COUNT_FILE"
    exit 0
fi

# Déclenchement de l'action corrective après dépassement du seuil
if [ "$COUNT" -ge "$MAX_FAILURES" ]; then
    logger -t WATCHDOG "Seuil d'échec atteint. Déclenchement Hard Power Cycle via Relais I/O..."

    # 1. Actionnement du relais de sortie (Ouverture du circuit d'alimentation)
    # Modification de l'état logique GPIO (Exemple sur Teltonika RUT série 2xx/9xx)
    ubus call ioman.relay.relay0 update '{"state":"open"}'

    # 2. Maintien de la coupure électrique pendant 10 secondes
    sleep 10

    # 3. Rétablissement du circuit d'alimentation
    ubus call ioman.relay.relay0 update '{"state":"closed"}'
    logger -t WATCHDOG "Alimentation rétablie. Réinitialisation du compteur d'erreurs."

    echo 0 > "$FAIL_COUNT_FILE"

    # Envoi d'un événement au système de télémétrie centralisé
    logger -t WATCHDOG "Notification de remédiation envoyée au superviseur central."
fi
En cas d'indisponibilité totale du réseau data, le système reste administrable via le réseau voix/SMS : l'envoi d'un SMS chiffré et authentifié par mot de passe (ex: <password> pwr_cycle) au module cellulaire déclenche immédiatement l'interruption électrique locale sans nécessiter de session IP active.
Prise de contrôle série et console hors-bande
Les distributeurs automatiques et bornes de transport intègrent fréquemment des contrôleurs périphériques (monnayeurs MDB, accepteurs de billets NV200, automates programmables PLC) pilotés via des bus RS232 ou RS485. L'intégration d'un routeur cellulaire pourvu d'un port série natif permet de :
- Créer un tunnel virtuel série-vers-IP (TCP Over Serial ou Modbus Gateway).
- Réaliser le télé-diagnostic du monnayeur ou de l'onduleur interne sans ouvrir le panneau sécurisé de la borne.
- Mettre à jour les firmwares des modules monétiques à travers la session de management distant.
Pour déléguer la gestion et le monitoring continu de ces alertes, découvrez notre supervision NOC 24/7.
6. Modélisation Économique et TCO sur 36 Mois
L'arbitrage financier entre une connexion mutualisée sur le réseau du magasin hôte et une architecture 4G/5G industrielle dédiée souffre souvent d'une vision tronquée : l'illusion de la "gratuité" d'un port Ethernet hôte occulte les dépenses opérationnelles (OpEx) induites par sa gestion.
+------------------------------------------------------------------------------------+
|               COMPARAISON DU COÛT TOTAL DE POSSESSION (TCO) SUR 36 MOIS            |
|                           (PARC DE 150 BORNES DE COMMANDE)                         |
+------------------------------------------------------------------------------------+
|                                                                                    |
|  [Réseau Mutualisé LAN/Wi-Fi Magasin]                                             |
|  Coûts cachés : Délais DSI + Faux diagnostics + 2 interventions/borne/an          |
|  TOTAL : 389 250 €                                                                 |
|  ===============================================================================>  |
|                                                                                    |
|  [Architecture Dédiée Median 4G/5G]                                                |
|  CapEx routeurs + Forfait M2M Multi-opérateurs + RMS + Self-Healing               |
|  TOTAL : 304 350 €  (ÉCONOMIE NETTE : 84 900 € + Uptime garanti à 99,99%)         |
|  =======================================================>                          |
+------------------------------------------------------------------------------------+
Analyse comparative des coûts sur un parc de 150 kiosques (Période : 36 mois)
Hypothèse A : Architecture LAN/Wi-Fi Hôte Partagé
- Frais d'ouverture de ligne et négociation DSI : 150 sites $\times$ 350 € (temps ingénieur, coordination technique, validation sécurité) = 52 500 €.
- Frais d'abonnement / refacturation interne bailleur : En moyenne 25 €/mois/site $\times$ 36 mois = 135 000 €.
- Interventions techniques sur site pour plantages / modifications de configuration locale :
- Taux d'incident moyen constaté : 2 interventions par an par borne (gel applicatif, changement de clé WPA, filtrage IP non documenté).
- 150 bornes $\times$ 2 incidents $\times$ 3 ans = 900 tickets d'intervention physique.
- Coût moyen d'un ticket terrain (déplacement + 1h main-d’œuvre) : 220 €.
- Total interventions : 900 $\times$ 220 € = 198 000 €.
- TCO Global Hypothèse A : 386 250 € (sans valoriser la perte de chiffre d'affaires liée aux heures d'indisponibilité monétique).
Hypothèse B : Architecture Dédiée Median 4G/5G Industrielle
- CapEx Matériel initial :
- 150 Routeurs cellulaires industriels Cat-4 durcis + Antennes dôme MIMO IP67 + Accessoires de fixation : 150 $\times$ 249 € = 37 350 €.
- Préconfiguration industrielle en atelier (Staging, adressage IP, injection des certificats, règles de firewalling) : 150 $\times$ 40 € = 6 000 €.
- OpEx Réseau Median (Abonnement SIM M2M Multi-Opérateurs + Télémétrie RMS + NOC) :
- Forfait complet tout inclus à 49€/mois HT par borne $\times$ 36 mois $\times$ 150 bornes = 264 600 €.
- Interventions techniques sur site pour panne réseau :
- Taux d'incident résiduel nécessitant un déplacement (grâce au Watchdog matériel et au Hard Reboot automatique) : 0,1 intervention par an par borne.
- 150 bornes $\times$ 0,1 $\times$ 3 ans = 45 tickets d'intervention.
- Total interventions : 45 $\times$ 220 € = 9 900 €.
- TCO Global Hypothèse B : 317 850 €.
Bilan financier et gain opérationnel
L'adoption de l'architecture dédiée Median génère un gain financier net de 68 400 € sur 3 ans pour l'exploitant, tout en assurant :
- Un délai de déploiement compressé de 8 semaines à 24 heures par site.
- Une étanchéité monétique totale conforme aux exigences d'audit PCI-DSS v4.0.
- La souveraineté complète de l'enseigne sur ses données et sa politique de maintenance, sans aucune dépendance vis-à-vis des tiers hébergeurs.
Foire Aux Questions (FAQ)
Q1 : Pourquoi refuser systématiquement le Wi-Fi invité du bailleur ou du centre commercial ?
Le Wi-Fi invité d'un site tiers introduit des risques incompatibles avec l'exploitation d'une borne commerciale :
- Présence de portails captifs : Ces interfaces requièrent une validation humaine (acceptation de conditions d'utilisation, saisie d'un email) que l'OS d'une borne interactive ne peut franchir automatiquement de manière fiable dans la durée.
- Instabilité radioélectrique : La bande 2,4 GHz subit des interférences destructrices permanentes en milieu commercial dense, causant des pertes de trames et des hausses de latence (Jitter > 500 ms) fatales aux protocoles de transaction monétique.
- Violations PCI-DSS : L'absence de segmentation cryptographique sur un réseau ouvert expose les trames d'encaissement et interdit la certification de conformité bancaire de la borne.
Q2 : Comment configurer l'APN privé et l'IP fixe pour garantir l'étanchéité PCI-DSS v4.0 ?
L'étanchéité PCI-DSS repose sur une chaîne de sécurité continue :
- Les cartes SIM M2M sont rattachées à un Access Point Name (APN) privé dédié, totalement isolé de l'APN Internet grand public de l'opérateur mobile.
- Le routeur se voit attribuer une adresse IP fixe privée, non accessible depuis le web public, éliminant tout risque de balayage de ports non sollicité.
- Le flux de données sortant du module cellulaire est encapsulé dans un tunnel chiffré matériellement (IPsec IKEv2 avec algorithme AES-256) qui relie le cœur de réseau de l'opérateur télécom au serveur central de l'acquéreur monétique ou au SI du client.
- Au sein de la borne, le port physique du TPE est confiné dans un VLAN 802.1Q dédié, avec interdiction matérielle de communication (Zero-Trust Local) vers le PC applicatif ou l'écran publicitaire.
Q3 : Quels sont les seuils RSRP, RSRQ et SINR critiques pour garantir des transactions TPE sans timeout ?
Pour qu'une transaction de paiement électronique (autorisation bancaire CB, EMV, Apple Pay, Google Pay) s'exécute sous la barre des 1,5 seconde sans déclencher de code d'erreur de transmission (Time-out acquéreur), le signal cellulaire capté par le modem doit satisfaire les critères minimaux suivants :
- RSRP (Puissance du signal de référence) : Supérieur à -95 dBm (Excellent : > -80 dBm ; Critique / Limite de déconnexion : < -110 dBm).
- RSRQ (Qualité du signal reçu) : Supérieur à -10 dB (Critique : < -15 dB, signalant une forte saturation de l'antenne-relais de l'opérateur).
- SINR (Rapport Signal sur Bruit) : Supérieur à +10 dB (Optimal : > +20 dB ; Inacceptable : < 0 dB, provoquant un taux d'erreur binaire élevé et de multiples retransmissions TCP).
Q4 : Comment fonctionne le cycle d'extinction matérielle (Hard Power Cycle) via le relais I/O du routeur ?
Le hard reboot matériel exploite le bornier d'E/S (Input/Output) industriel du routeur 4G/5G :
- La ligne d'alimentation basse tension (12V ou 24V DC) alimentant la carte mère du PC ou le transformateur du TPE transite physiquement par les broches du relais électromécanique du routeur (configuration Normalement Fermé - NC).
- Si le Watchdog du routeur détecte l'absence de réponse de l'OS de la borne (sur port réseau ou liaison série) ou si l'administrateur déclenche un ordre depuis la console de télégestion, le microcontrôleur du routeur excite la bobine du relais.
- Le contact s'ouvre, coupant net l'alimentation de l'équipement cible pendant une durée programmable (typiquement 10 secondes).
- Le relais revient à sa position fermée au repos, rétablissant le courant. L'électronique redémarre à froid, purgeant la mémoire vive et réinitialisant l'ensemble des contrôleurs matériels bloqués.
Q5 : Peut-on mutualiser un seul routeur 4G/5G pour 2 à 4 bornes adjacentes (drive ou food-court) ?
Oui, cette architecture est fréquemment mise en œuvre en restauration rapide (QSR) ou sur des îlots de caisses automatiques :
- Connexion physique : Les bornes sont interconnectées au commutateur réseau du routeur 4G/5G industriel via des liaisons Ethernet Cat6 blindées (SF/UTP) ne dépassant pas 100 mètres.
- Segmentation logique multi-bornes : Le routeur instancie des sous-interfaces VLAN distinctes pour chaque borne (ex : VLAN 10 pour le TPE Borne 1, VLAN 11 pour le TPE Borne 2, VLAN 20 pour l'OS Borne 1, VLAN 21 pour l'OS Borne 2).
- Dimensionnement de la bande passante : Pour 4 bornes mutualisées incluant des flux d'affichage dynamique DOOH, l'emploi d'un routeur LTE-Advanced Cat-6 ou 5G (type Teltonika RUTX50) doté d'une bande passante crête de 300 Mbps à 1 Gbps est requis, complété par une règle de priorisation de trafic (Quality of Service - QoS) accordant la priorité absolue aux paquets monétiques.
Q6 : Quelles sont les obligations de chiffrement pour les flux DOOH et applicatifs traversant l'APN cellulaire ?
Bien que les flux d'affichage dynamique (DOOH) et applicatifs ne soient pas soumis directement aux exigences monétiques PCI-DSS, les recommandations de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) et les impératifs de protection des données (RGPD) imposent :
- Chiffrement systématique TLS 1.3 : Toutes les sessions de mise à jour de contenus multimédias (CMS) ou d'appels API vers les serveurs de catalogue doivent exploiter des certificats cryptographiques robustes (ECDSA / RSA 4096 bits) avec désactivation des suites cryptographiques obsolètes (interdiction de SSLv3, TLS 1.0 et 1.1).
- Intégrité des boucles vidéo : Les flux vidéo publicitaires doivent être vérifiés par signature cryptographique (hachage SHA-256) avant lecture pour empêcher toute prise de contrôle des écrans à des fins de diffusion illicite ou de défaçage.
- Hermétisme via VLAN : Même en cas de compromission du système d'affichage DOOH, le cloisonnement strict au niveau du commutateur 802.1Q du routeur empêche tout mouvement latéral de l'attaquant vers les interfaces de commande ou d'encaissement de la borne.