APN privado para empresas: ventaja real o ilusión de seguridad
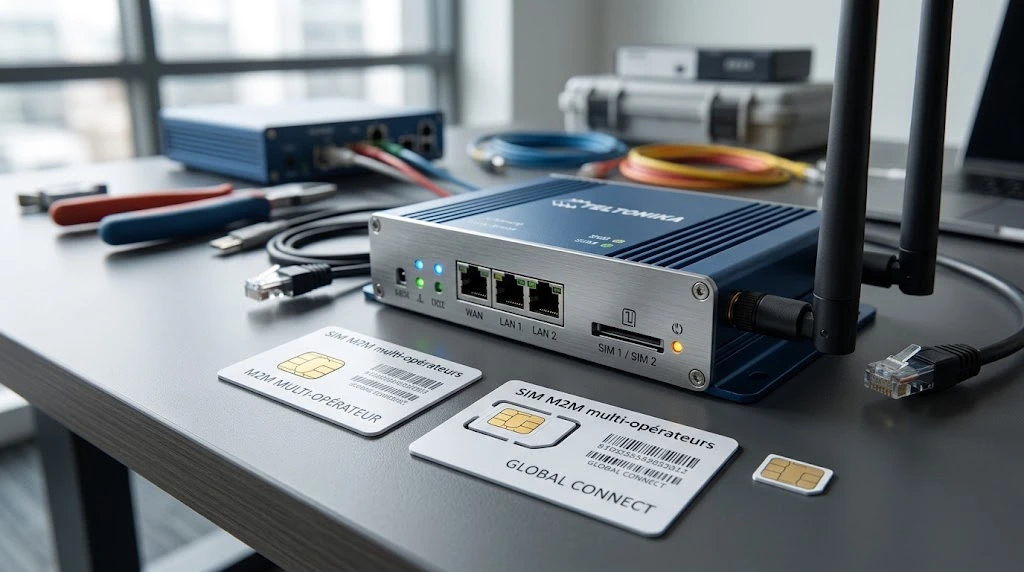
Conectar una tarjeta SIM estándar en un módem 4G/5G de respaldo para una tienda cuesta 10 euros al mes. También es la puerta de entrada más vulnerable de su red corporativa.
El equipo queda expuesto directamente a Internet, sin aislamiento ni control de acceso previo. Implementar un APN privado cambia esta realidad técnica desde la propia capa de radio.
Para dimensionar esta decisión de ingeniería, conviene analizar su funcionamiento frente a las tarifas móviles comerciales habituales.
Ventajas reales de un APN privado en la empresa
Direct Answer: Un APN privado aísla el tráfico celular fuera de Internet al conectar la flota móvil directamente al núcleo de red mediante un enlace dedicado (MPLS, GRE o IPsec). Elimina el CGNAT del operador, asigna direcciones IP estáticas privadas y permite acceso remoto bidireccional seguro sin exponer los terminales a rastreos públicos.
El APN (Access Point Name) privado opera como una pasarela de radio cerrada. En lugar de enviar los paquetes a los nodos compartidos del operador, la infraestructura celular desvía el flujo hacia un túnel hermético conectado a su centro de datos. Sus terminales de cobro (TPV), autómatas o servidores locales no aparecen en la tabla de enrutamiento global. Los riesgos de ataques volumétricos y de interceptación directa quedan neutralizados en origen, conforme a los criterios de seguridad de organismos como el CCN-CERT o la ANSSI.
El punto ciego del Carrier-Grade NAT de operador
En una SIM estándar, el operador aplica Carrier-Grade NAT. Miles de dispositivos comparten la misma dirección IPv4 pública. Este mecanismo, definido en el RFC 6598 del IETF, bloquea cualquier intento de gestión entrante.
La sede central no puede iniciar comunicaciones hacia la tienda. El router local debe enviar primero una petición para abrir una entrada temporal en la tabla de estados NAT. Cuando esa tabla caduca tras unos minutos de inactividad, la sesión entrante se cierra. Administrar un switch en remoto, reiniciar un autómata o monitorizar un TPV se vuelve inviable sin recurrir a proxies inversos inestables.
La IP dinámica cambia en cada reconexión móvil. En cuanto una SIM comercial se registra en la celda con una IP enrutable, recibe cientos de paquetes maliciosos por minuto. Escáneres automatizados barren las subredes móviles de los operadores en busca de puertos de gestión abiertos (SSH, Telnet, HTTP).
Instalar un punto de venta o un centro operativo crítico con una SIM convencional sin APN privado equivale a colocar un router sin filtrar en medio de tráfico no fiable. La empresa no obtiene un respaldo operativo; incorpora un vector de intrusión continuo.
Para mitigar estas brechas sin modificar el contrato móvil, muchos equipos de redes añaden capas de cifrado por software. Esta solución temporal genera sus propios fallos de servicio.
Los tres puntos ciegos de la VPN por software sobre un APN estándar
Montar un túnel cifrado sobre una conexión celular compartida parece la respuesta inmediata. En teoría, cifrar la carga útil compensaría la falta de aislamiento del medio físico. En la práctica técnica, no es así.
Este parche de software enmascara deficiencias físicas y de protocolo. La red móvil de consumo procesa esos paquetes encapsulados con la misma prioridad que el tráfico de vídeo en streaming, introduciendo fricciones invisibles hasta la primera caída en producción.
Sobrecarga criptográfica y saturación de CPU
Cada paquete encapsulado en un túnel IPsec o WireGuard añade cabeceras adicionales obligatorias. En un canal de radio donde la MTU (Maximum Transmission Unit) oscila habitualmente entre 1420 y 1460 bytes, añadir capas ESP, UDP y vectores de inicialización agota el espacio útil según las directrices del IETF RFC 4301.
La consecuencia técnica es la fragmentación sistemática del tráfico.
En la sede remota, la CPU del router fragmenta cada trama antes de aplicar el cifrado y reconstruir los paquetes en destino. Los flujos ligeros y sensibles, como autorizaciones bancarias ISO 8583 o llamadas API al ERP, sufren picos de latencia. Si el ajuste de MSS Clamping no está configurado al milímetro en cada nodo, los paquetes con flag DF (Don't Fragment) activo se descartan en silencio en la red de acceso.
El impacto afecta de forma directa al hardware. Los gateways de backup en tiendas suelen ser dispositivos compactos con procesadores ARM básicos que saturan su cómputo al aumentar el tráfico. El cifrado simétrico AES-256-GCM absorbe los ciclos de CPU, generando colas en memoria, pérdida de tramas y retrasos críticos en horas punta de venta.
Inestabilidad de túneles por renovación de IP dinámica
La rotación periódica de direcciones del operador introduce un problema temporal. Sin aviso previo, el núcleo móvil renueva la asignación de red o cambia las puertas de salida para gestionar sus pools compartidos.
En ese instante, el túnel de software se interrumpe.
Esta desconexión exige una renegociación completa del cifrado. En un túnel basado en el estándar IETF RFC 7296 (IKEv2), el enlace debe ejecutar las fases IKE_SA_INIT e IKE_AUTH, recalculando las claves de sesión Diffie-Hellman.
Esa sincronización dura entre 40 y 90 segundos.
Durante ese intervalo sin conexión, las cajas quedan inoperativas. El TPV muestra error de comunicación y los empleados deben reiniciar el proceso de cobro. El cifrado no solventa la caída provocada por el cambio de IP. En entornos distribuidos exigentes, como se analiza al dimensionar una conexión a internet de respaldo para empresas, la prioridad técnica reside en la rapidez de conmutación.
Por último, el cifrado en capa de aplicación no frena el tráfico residual no deseado. La interfaz radio permanece expuesta en un pool público donde operan escáneres masivos. Aunque el firewall local bloquee los paquetes no autorizados, el módem celular debe recibirlos, procesarlos y consumir ancho de banda de radio para descartarlos. El enlace se satura antes de que el tráfico corporativo llegue al túnel.
La solución operativa consiste en retirar el paquete de la red pública desde su origen.
Aislamiento físico: enrutar el tráfico celular fuera de Internet
Prescindir de la red pública transforma el modelo de transporte.
Cuando un terminal transmite datos a través de un APN privado, la información no toca los troncales IP de tránsito abierto. El paquete transita únicamente por la infraestructura del operador hasta inyectarse de forma directa en su red WAN corporativa.
Interconexión directa GGSN/PGW hacia la red MPLS corporativa
La base técnica requiere un enlace de infraestructura dedicado. En las redes 4G y 5G estandarizadas por el 3GPP, el Gateway GPRS Support Node (GGSN) o el Packet Data Network Gateway (PGW) finaliza la capa de radio y extrae los paquetes de datos de los túneles GTP.
En una conexión estándar, el PGW entrega el tráfico a pasarelas públicas de Internet. Con un APN dedicado, el operador establece un enlace directo hacia el router frontera de su empresa. Esta conexión se realiza mediante una línea dedicada física o mediante túneles GRE/IPsec sobre circuitos privados.
El tránsito público desaparece del trayecto. El tráfico celular se incorpora al backbone corporativo sin saltos por puntos de intercambio de terceros, reproduciendo el esquema de un enlace de fibra conectado a su propia electrónica de red.
Nota técnica: Un túnel IPsec desplegado sobre Internet depende del jitter de los operadores intermedios. Solo la interconexión directa al PGW del operador suprime variaciones de latencia en sus enlaces de backup.
Direccionamiento IP estático privado y gestión del plano de control
Este aislamiento permite asignar direcciones IP fijas privadas bajo la norma RFC 1918. Las SIM dejan de recibir identificadores efímeros detrás de un Carrier-Grade NAT restrictivo.
Cada equipo remoto cuenta con una IP estática integrada en el plan de direccionamiento interno. Los routers móviles se integran en las subredes corporativas existentes sin conversiones intermedias de red.
Este esquema habilita la apertura inmediata de sesiones bidireccionales. Su infraestructura central puede interrogar a un terminal, enviar una actualización de firmware a un autómata o abrir una sesión SSH segura sin requerir una petición previa del nodo remoto. Ningún puerto se publica hacia el exterior. Para cumplir las normativas de cumplimiento PCI DSS en arquitectura de red, esta segmentación representa el modelo de aislamiento más directo.
Al no existir enrutamiento público, se desactivan los ataques de denegación de servicio distribuido (DDoS). Los escáneres externos no detectan estos terminales, ya que sus direcciones no forman parte de ninguna tabla BGP global. El tráfico no deseado queda detenido en el límite del dominio de enrutamiento privado.
Validada la arquitectura base, la viabilidad operativa depende del dimensionamiento del caudal y la configuración de enlace.
Ingeniería de despliegue y dimensionamiento de un APN corporativo
Un APN privado requiere precisión técnica. Una ruta BGP mal definida o un enlace de agregación con capacidad insuficiente pueden interrumpir la operativa de cientos de sedes en minutos.
Protocolo de configuración: del túnel BGP al perfil IMSI
Implementar un APN dedicado exige control sobre cada punto del circuito de datos.
[Flota SIM Privada] ──(Radio 4G/5G)──> [PGW Operador] ──(BGP / eBGP)──> [Enlace L2/L3 Dedicado] ──> [Firewall Datacenter]
La integración comienza estableciendo una sesión BGP (Border Gateway Protocol), bajo la norma RFC 4271 del IETF, entre el router frontera de la empresa y el PGW del operador móvil. El tráfico transita por una interconexión L2 (VLAN 802.1Q dedicada) o un enlace L3 dedicado. No se configuran rutas por defecto abiertas. Se aplica una lista de control de acceso (ACL) estricta: solo los rangos privados de los terminales autorizados superan el firewall del centro de datos.
En la capa de radio, la seguridad se basa en la provisión. Cada SIM dispone de un identificador IMSI (International Mobile Subscriber Identity). Es necesario vincular ese IMSI al IMEI físico del router remoto en la consola HLR/HSS del operador. Si se extrae la SIM para colocarla en un ordenador o teléfono no homologado, la red móvil rechaza el registro en menos de 300 milisegundos. Esta vulnerabilidad explica por qué usar un módem USB o MiFi 5G comercial en la empresa supone un riesgo operacional inasumible.
El cálculo del enlace central de agregación sigue métricas deterministas. Tomemos una red de 250 tiendas, cada una con un concentrador de cobro y dos TPV conectados al ERP central:
- Tráfico transaccional TPV: 4 KB por operación, con picos de 3 transacciones simultáneas por minuto por tienda.
- Tráfico continuo ERP y stock: 60 Kbps constantes por centro en horario de alta actividad.
- Caudal medio nominal: (60 Kbps × 250) + flujos bancarios = 15,2 Mbps.
- Cálculo de caudal pico: Para absorber ráfagas de sincronización y prevenir bufferbloat, se aplica un factor de sobredimensionamiento de 2,5. El circuito central debe asegurar un mínimo de 38 Mbps dedicados sin jitter.
Aviso operativo: No dimensione el canal basándose solo en transacciones aisladas. Las sincronizaciones de inventario imprevistas en enlaces insuficientes disparan retransmisiones TCP que saturan las tablas de estado en el firewall corporativo.
Con estos requisitos de carga definidos, procede comparar los dos modelos de despliegue.
Comparativa técnica: APN público compartido frente a APN privado dedicado
Direct Answer: La diferencia reside en el aislamiento del enrutamiento y el tipo de direccionamiento. Un APN público canaliza el tráfico por el CGNAT del operador hacia Internet, con IPs dinámicas e inestabilidad de sesión. Un APN privado aísla los paquetes en un enlace L2/L3 dedicado con IP fija privada (RFC 1918), impidiendo cualquier escaneo externo.
| Parámetro técnico | APN público compartido (Estándar) | APN privado dedicado (Corporativo) |
|---|---|---|
| Direccionamiento IP | CGNAT dinámico compartido (IPv4 enmascarada) | IP estática privada dedicada (RFC 1918) |
| Exposición a escaneos de red | Expuesto a ataques volumétricos y barridos | Nula: sin presencia en tablas de enrutamiento públicas |
| Latencia media habitual | 45 a 85 ms (sujeta a saturación del pool CGNAT) | 22 a 35 ms estables (priorización QoS de operador) |
| Persistencia de sesiones TCP/UDP | Cierre forzado tras 30-60 s de inactividad | Persistencia total controlada por el router |
| Cumplimiento normativo | Exige cifrado continuo adicional de extremo a extremo | Cumple criterios de segmentación PCI DSS v4.0 (PCI-SSC) |
La elección técnica responde directamente a la tolerancia de caída que admita la operativa del negocio.
Evaluación de costes: TCO e impacto económico de caídas
Comparar opciones exige analizar el coste mensual aparente frente a los costes ocultos por incidencias y la gestión interna de red.
| Partida presupuestaria (Red de 200 sedes) | SIM comercial + VPN por software | APN privado directo de operador | Infraestructura gestionada llave en mano |
|---|---|---|---|
| Cuota mensual de conectividad | ~10 € / sede (2.000 €/mes) | ~35 € / sede (7.000 €/mes) | ~79 € / sede (hardware + multi-SIM incluidos) |
| Coste fijo de enlace de infraestructura | 0 € | 1.500 € a 3.000 € / mes / operador | Incluido en la cuota del servicio |
| Gestión interna de red | Alta (resolución de cortes DHCP / túneles IKE) | Compleja (administración BGP y balanceos) | Mínima (supervisión y soporte externalizados) |
| Impacto de una hora de caída en caja | 1.200 € a 4.500 € por tienda en pico | 0 € (operativa aislada de fallos de Internet) | 0 € (conmutación automática sin corte) |
| Tiempo medio de despliegue | 1 semana (aprovisionamiento manual) | 12 a 24 semanas de homologación técnica | 24 a 48 horas (solución Plug & Play) |
La negociación manual de estos enlaces con los operadores suele acarrear una carga burocrática y plazos dilatados que complican la ejecución técnica.
Automatización del failover celular sin complejidad de infraestructura
Contratar un APN privado con tres operadores diferentes puede requerir meses de trámites. Las cuotas fijas de interconexión alcanzan fácilmente los 1.500 € mensuales por proveedor, sin añadir la ingeniería requerida para configurar las sesiones BGP en cada infraestructura regional.
Para un parque de 200 puntos de venta, el coste técnico y financiero se vuelve poco viable. Gestionar esa complejidad directa de red raramente es eficiente.
La alternativa estandarizada al despliegue manual de telecomunicaciones
Una opción contrastada es la estandarización del hardware de acceso. En lugar de diseñar túneles individuales en cada sede, soluciones como Medianwifi automatizan el despliegue con routers industriales preconfigurados que ejecutan la conmutación a 4G/5G en menos de 30 segundos.
[Fibra WAN Principal] ────┐
                          ├─> [Router Industrial Dual-SIM] ──> [Túnel Cifrado IP Fija] ──> [LAN / TPV]
[Backup Multicarrier]  ───┘    (Detección de fallo < 30 s)
El direccionamiento IP fijo privado se administra de forma remota mediante una consola central, cumpliendo las directrices de interconexión segura de organismos oficiales. La instalación en tienda no requiere técnicos de redes: el personal local solo conecta el cable Ethernet al router.
Para asegurar una conmutación limpia sin soporte presencial, aplique esta configuración técnica:
- Sondas de monitorización (Keepalive): Configure comprobaciones ICMP concurrentes hacia dos destinos independientes cada 3 segundos. Si se pierden 4 paquetes consecutivos, se activa la interfaz móvil.
- Métricas de enrutamiento dinámico: Asigne una distancia administrativa de 10 para la fibra principal y 50 para el módem celular. Esto evita oscilaciones de ruta (route flapping) ante microcortes intermitentes.
- Aislamiento de la red de cobro: Asigne las direcciones de los TPV directamente a la tabla privada mediante el estándar RFC 1918, impidiendo salidas directas no securizadas.
| Parámetro operativo | Despliegue manual con operador | Infraestructura celular automatizada |
|---|---|---|
| Tiempo de puesta en marcha | 12 a 24 semanas | 24 a 48 horas (Plug & Play) |
| Tiempo de conmutación real | 45 a 90 segundos (renegociación IKE) | Menos de 30 segundos verificados |
| Gestión de tarjetas SIM | Contratos independientes por operador | Gestión unificada multicarrier |
| Acceso remoto a equipos locales | Bloqueado por CGNAT / IP dinámica | IP fija dedicada por túnel nativo |
Ajuste de campo: Para impedir que las sesiones TCP bancarias se interrumpan durante una microcaída de la fibra, configure la MTU en 1360 bytes en la interfaz celular de backup. Esto suprime la fragmentación de tramas sin penalizar la CPU del router.
Con el apagado programado de las redes 2G y 3G en los principales mercados europeos, la infraestructura móvil entra en un ciclo exclusivamente 4G/5G. Quedarse en un direccionamiento compartido o aislar el tráfico celular define si su red superará la próxima interrupción del servicio sin pérdidas de facturación.
Sobre el equipo editorial
Equipo Editorial de Median
Publicado en colaboración con especialistas en redes corporativas y seguridad de telecomunicaciones. Todas las métricas, protocolos y análisis comparativos se basan en normativas vigentes y estándares internacionales de ingeniería de redes.